A poisoning attack deliberately corrupts training data so an AI system produces unreliable or harmful outputs. Because the corruption may remain hidden until deployment, it can damage customer trust as well as model integrity. section 11.1 section 11.1.1
DataMax recommendations
After launching an AI recommendation feature, DataMax finds that some customers receive nonsensical advice: a logistics company sees retail trends, while a healthcare client receives construction-related recommendations. The cause is incorrect examples contaminating the training data. The incident shows how a poisoning attack can surface as declining adoption and lost confidence rather than an obvious security alert. section 11.1.1
Reduce the risk and improve detection by:
- Validating incoming data for anomalies and inconsistencies before adding it to training sets. section 11.1.1
- Using trusted, verified sources and automated filters to remove suspicious or outlier data points. section 11.1.1
- Monitoring production performance and investigating unusual accuracy drops or unexpected outputs. section 11.1.1
- Carrying security controls across data movement, transformation, and combination during dataset preparation. section 11.1.1
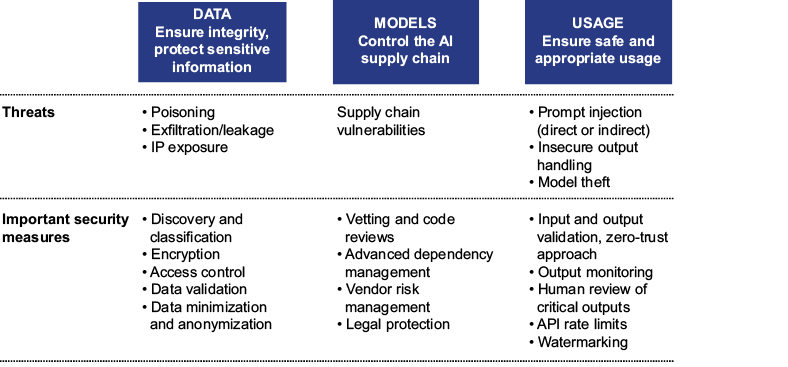
Place poisoning attacks within a broader security view spanning data, models, and production usage. section 11.1


